El pasado fin de semana se registró un ataque de malware en Facebook que empleaba una técnica que hasta ahora no había sido utilizada por los cibercriminales: el taggeo de fotos.
Con una premisa comúnmente utilizada por otros ‘propagadores de virus’ extendidos por la red social en los últimos meses, ya que llamaba la atención de sus víctimas diciendo: “¿Quieres saber cuánto tiempo has malgastado en Facebook?” (algo similar al ataque que se basaba en la pregunta “¿quiéres saber quién visitó tu perfil?”).
Bajo este título se taggearon a miles de usuarios en una foto, a pesar de que ellos no aparecían ahí. Lo sorprendente es que de manera automática éstos taggeaban a sus contactos, y así se propagó el ataque.
Aunque con este ataque no se infectaba tu computadora, ni te robaban tu contraseña de Facebook -es más no se sufrió ninguna consecuencia grave por ningún usuario- se abre la puerta a la difusión de amenazas y ataques de spam, que se reenvíen por sí solos entre los usuarios llenando los perfiles de información y enlaces basura.
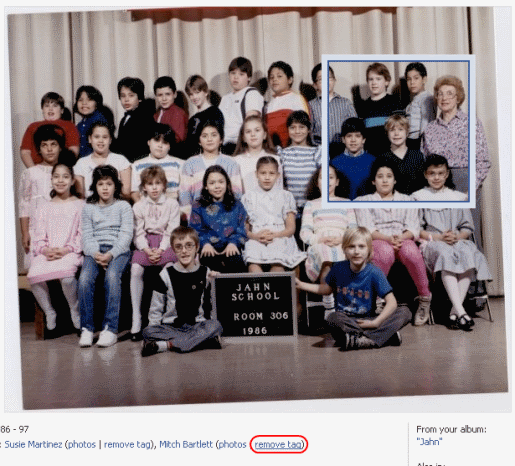
Pero el problema va más allá, ya que deja en evidencia huecos en la seguridad de la aplicación de fotos en Facebook.
En la página web AllFacebook.com culpan de este problema a la imposibilidad que existe en la red social de Zuckerberg de que los usuarios puedan impedir ser taggeados en fotos de sus amigos o contactos.
En las configuraciones de tu cuenta puedes seleccionar que cuando uno de tus amigos suba una imagen no se le sugiera por defecto tu nombre, pero no puedes impedir que se te taggee.
Esta imposibilidad de eliminar los taggeos es la que han aprovechado este fin de semana para la distribución del ataque masivo. Si Facebook ofreciera esta posibilidad de evitar ser taggeados no sólo evitaríamos este tipo de amenazas, sino que muchos usuarios respirarían aliviados al no tener que ir ‘destaggeandose’ a mano de las fotos que suben algunos de sus amigos… Sobre todo aquellas en las que nos taggean en un reloj que alguno de nuestros contactos está vendiendo.